
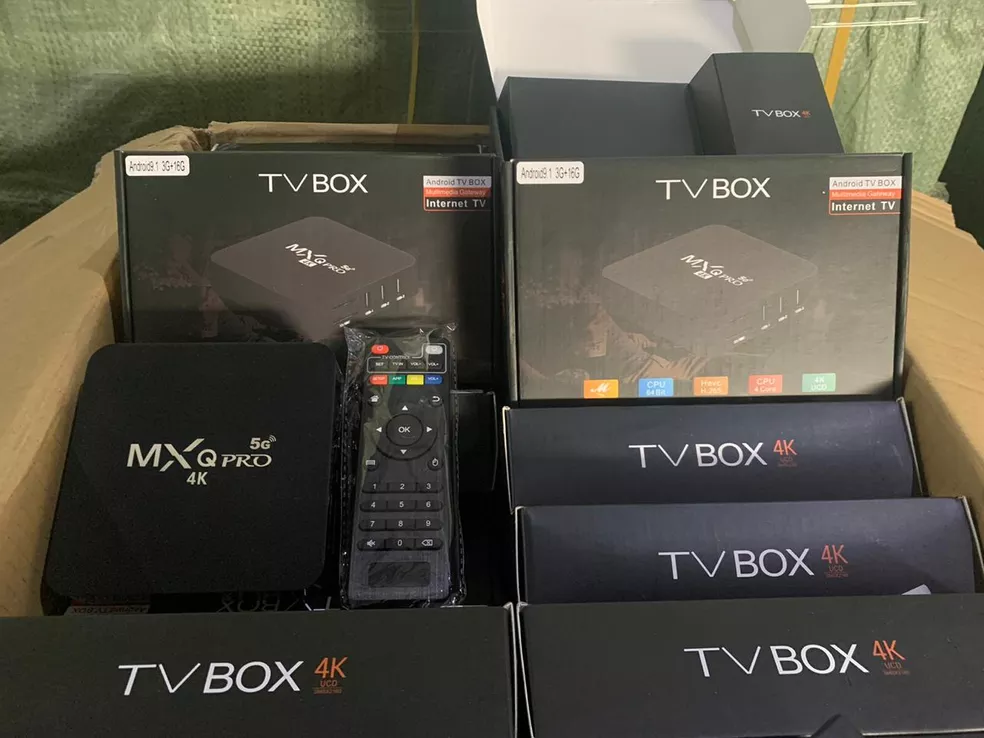
Uma força-tarefa liderada pelo Google desmantelou uma rede com TV boxes infectadas em escala global. A ação atingiu mais de 1,3 milhão de aparelhos adulterados de fábrica em 170 países.
O Brasil foi o segundo país com mais dispositivos afetados no planeta, atrás somente da Malásia. Segundo relatório técnico da empresa Trend Micro, nações como México, Taiwan e Iraque também figuram entre as mais prejudicadas.
Os criminosos utilizavam um programa malicioso chamado XCPE para desviar tráfego digital e manipular conexões. De acordo com o Google, os fraudadores compravam acesso direto aos sistemas para simular visualizações contínuas de anúncios e gerar receitas ilícitas.
Além das centrais de entretenimento, o programa malicioso infectou monitores de telemedicina, painéis de sinalização digital e máquinas de karaokê. A investigação revelou que a maior parte das invasões concentrou-se em modelos que utilizavam o sistema Android.
As apurações técnicas apontaram que a fabricante chinesa Videostrong inseria o código espião nos componentes desde o fim de 2024. A empresa sediada na cidade de Shenzhen burlava os testes de segurança do Android ativando o malware após a primeira inicialização.
Em posicionamento oficial, o Google declarou que a contaminação intencional de usuários representa uma quebra inaceitável de confiança. Por isso, a gigante de tecnologia rompeu os contratos comerciais com a fornecedora e proibiu a venda de novos aparelhos com certificação oficial.
Entenda a operação contra TV boxes infectadas
A ação conjunta neutralizou os servidores centrais que mantinham a infraestrutura clandestina ativa no mundo. O balanço divulgado reúne dados estratégicos sobre as TV boxes infectadas:
- Aparelhos atingidos: mais de 1,3 milhão de equipamentos adulterados no mundo, segundo auditoria técnica do Google.
- Brasil no ranking: o país ficou em segundo lugar global em volume de TV boxes infectadas, atrás da Malásia.
- Fabricante chinesa: a Videostrong colocava o código malicioso de fábrica para lucrar com publicidade enganosa.
- Parceria internacional: a ação mobilizou a Agência Nacional de Polícia do Japão e empresas como Lumen, Plume e HUMAN Security.
A proliferação de TV boxes infectadas preocupa as autoridades brasileiras pelo risco constante à segurança coletiva. Conforme a Anatel, o uso de aparelhos clandestinos sem homologação ameaça a estabilidade das redes de dados e expõe residências a invasões virtuais.
O que dizem os envolvidos no caso
A Anatel informou que atua contra a circulação de produtos piratas para proteger os consumidores e a infraestrutura brasileira. A superintendente de fiscalização da agência, Gesiléa Fonseca Teles, declarou ao G1 que equipamentos irregulares representam uma ameaça direta à segurança cibernética do país. Embora apoie a conscientização pública, a autarquia não participou da operação internacional.
O desligamento dos servidores interrompeu o comando remoto dos equipamentos já vendidos pela fabricante chinesa. No entanto, as autoridades recomendam desligar aparelhos sem homologação, já que produtos clandestinos mantêm brechas ativas nas redes de internet.