
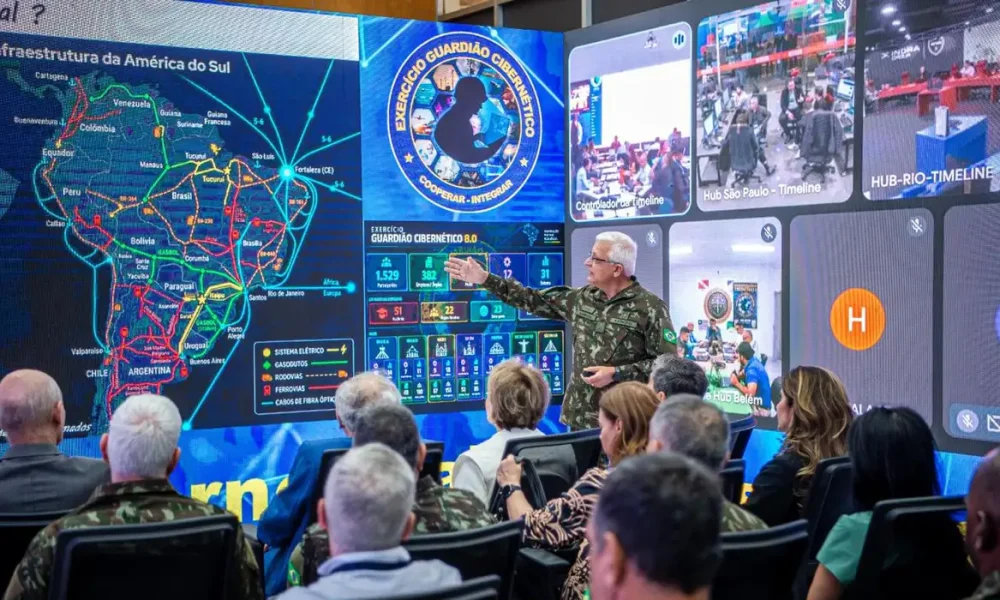
O Exército Brasileiro concluiu nesta sexta-feira (25) a 8ª edição do exercício Guardião Cibernético, um treinamento de grande escala voltado a testar a capacidade de resposta das instituições públicas e privadas contra ataques digitais no país. A simulação ocorre a pouco mais de uma semana do primeiro turno das eleições gerais de 2026, marcado para o dia 4 de outubro.
A operação, coordenada pelas Forças Armadas entre os dias 21 e 25 de setembro, mobilizou mais de 1,3 mil participantes de cerca de 300 organizações. O objetivo central foi simular incidentes cibernéticos de alta complexidade para avaliar a resiliência de infraestruturas críticas nacionais e aperfeiçoar a coordenação entre órgãos de defesa, agências reguladoras e empresas concessionárias.
Durante o treinamento, os técnicos responderam a situações fictícias de comprometimento de sistemas vitais que atendem a população, incluindo redes de:
- Energia elétrica e distribuição de combustíveis;
- Sistemas de telecomunicações e conectividade de dados;
- Abastecimento e saneamento de água;
- Sistemas bancários e infraestruturas do setor financeiro;
- Centros de controle de tráfego e transportes.
Alertas de interferência externa e segurança eleitoral
O exercício deste ano ocorreu em meio a um ambiente de vigilância intensificada por parte de órgãos de segurança do Estado. Relatórios recentes de especialistas e da Agência Brasileira de Inteligência (Abin) apontaram para o risco de ações cibernéticas internacionais ou tentativas de interferência de grupos externos voltadas a desestabilizar sistemas computacionais e criar desinformação às vésperas do pleito.
Embora o sistema de votação eletrônica possua camadas próprias e isoladas de proteção geridas pela Justiça Eleitoral, a blindagem das redes públicas e privadas de serviços essenciais é tratada como elemento indispensável para garantir a estabilidade do país durante a votação e a apuração dos resultados.
De acordo com o Comando de Defesa Cibernética (ComDCiber), o exercício permite identificar vulnerabilidades em tempo hábil, padronizar protocolos de contenção de crises digitais e assegurar que as equipes de tecnologia atuem de forma integrada perante eventuais ataques reais a serviços essenciais.